Una PYME alicantina, un supercomputador europeo y una pregunta incómoda. ¿Puede un chatbot de salud ser útil sin dejar de ser seguro?
En Coodex hemos evaluado modelos de lenguaje europeos en MareNostrum 5, el supercomputador del Barcelona Supercomputing Center, con acceso concedido por la EuroHPC Joint Undertaking en su modalidad Playground Access. El caso de uso son los asistentes conversacionales que informan a pacientes en el ámbito sanitario, un terreno donde «casi siempre acierta» no es suficiente. La lección principal que nos llevamos es metodológica. La seguridad de un sistema de IA en salud no se declara, se mide.
La tesis en 6 puntos
- Una PYME de Alicante ha trabajado en la AI Factory del Barcelona Supercomputing Center sobre MareNostrum 5, a través del programa AI Factories de la EuroHPC Joint Undertaking y en su modalidad Playground Access, pensada para las empresas que se inician en la supercomputación.
- El caso de uso son asistentes conversacionales informativos y divulgativos orientados al paciente. No son herramientas de diagnóstico ni de soporte a la decisión clínica, y esa frontera no es un matiz legal, es la base de todo el trabajo de seguridad.
- Safety y security no son lo mismo aunque en español se traduzcan igual. Safety es que el sistema no haga daño con sus respuestas. Security es que no pueda ser vulnerado ni comprometa datos.
- Soberanía tecnológica en dos niveles. Modelos conversacionales de origen público europeo, y el resto del stack construido sobre software de código abierto autoalojado. Cuando hay datos de salud, nada sale de infraestructura europea bajo jurisdicción europea.
- El mismo enfoque se aplica en paralelo al procesamiento de documentación clínica ya validada por el facultativo del laboratorio emisor, con una arquitectura neurosimbólica en tres capas, motor de reglas determinista, modelo de IA local y soberano sobre datos seudonimizados, y confirmación humana.
- La seguridad de un sistema de IA en salud no se declara, se mide. Construir la vara de medir es tan importante como construir el propio sistema, y hacerlo en español es una tarea que nadie va a hacer por nosotros.
1. Una PYME de Alicante en uno de los superordenadores más potentes de Europa
Durante los últimos meses, en Coodex hemos tenido acceso a uno de los superordenadores más potentes de Europa. No es una frase que una PYME de Alicante escriba todos los días, así que empecemos por el principio.
A través del programa AI Factories de la EuroHPC Joint Undertaking, en su modalidad de Playground Access (pensada precisamente para que las empresas que se inician en la supercomputación den el salto), hemos trabajado en la AI Factory del Barcelona Supercomputing Center, sobre MareNostrum 5. Allí hemos evaluado y afinado modelos de lenguaje europeos para un caso de uso tan prometedor como delicado, los asistentes conversacionales que informan a pacientes en el ámbito sanitario.
2. En salud, «casi siempre acierta» no es suficiente
Un chatbot que recomienda servicios o responde a preguntas frecuentes de una empresa puede permitirse un error. Uno que responde a una persona preocupada por una intervención quirúrgica, no. Y sin embargo, la demanda de este tipo de asistentes crece. Información divulgativa, accesible, en el idioma del paciente y disponible a cualquier hora.
Nuestra posición desde el diseño ha sido clara. Hablamos de sistemas informativos y divulgativos orientados al paciente, no de herramientas de diagnóstico ni de soporte a la decisión clínica. Esa frontera no es un matiz legal, es la base de todo el trabajo de seguridad. Y aun dentro de ese alcance acotado, el listón es altísimo, porque el Reglamento (UE) 2024/1689, el Reglamento Europeo de IA o EU AI Act, y el Reglamento General de Protección de Datos (RGPD) exigen, con razón, garantías reforzadas a cualquier sistema que opere en el terreno de la salud.
Ahí está el dilema de diseño. Un asistente de salud tiene que ser algo más que útil. Tiene que ayudar con las dudas generales que cualquier persona se plantea (qué es una prueba, cómo prepararse para una intervención, qué significa un término que ha leído en un informe) y al mismo tiempo saber detenerse donde empieza el terreno del médico. Porque cada paciente tiene sus particularidades, y las decisiones sobre un caso concreto exigen un profesional, una historia clínica y un juicio que ninguna IA debe suplantar. Un buen asistente no es el que responde a todo. Es el que sabe cuándo responder, cuándo matizar y cuándo decir que esa pregunta corresponde a tu médico.
3. Safety y security, dos palabras que en español traducimos igual y no lo son
En inglés existe una distinción que en español a menudo se pierde, y que para nosotros ha sido el eje del proyecto.
Safety es que el sistema no haga daño con sus respuestas. Que ante señales de una urgencia derive a los servicios de emergencia en lugar de conversar. Que se niegue a prescribir o a sugerir dosis, porque eso corresponde a un profesional. Que trate con especial cuidado a las poblaciones vulnerables. Que no amplifique desinformación médica y sepa rebatirla. Que reconozca los límites de lo que sabe. Nada de esto viene de serie en un modelo de lenguaje. Hay que definirlo, entrenarlo, medirlo y volverlo a medir, con criterios explícitos y evaluación sistemática, que es exactamente lo que un supercomputador permite hacer a una escala imposible en un servidor convencional.
Security es que el sistema no pueda ser vulnerado ni comprometa datos. Y eso se construye con capas de ingeniería. Barreras de seguridad y filtros que vigilan la entrada y la salida, más un afinado específico del modelo para que la frontera resista los intentos deliberados de saltársela. Que la privacidad esté protegida desde la arquitectura, con técnicas de desidentificación para que la información personal no llegue donde no debe, y con una regla que en Coodex consideramos innegociable cuando hay datos de salud de por medio. Nada sale de infraestructura europea bajo jurisdicción europea.
De ahí nuestra apuesta por la soberanía tecnológica en dos niveles. Modelos conversacionales de origen público europeo, y el resto del stack construido sobre software de código abierto autoalojado. No por eslogan, sino porque cuando el dato es sensible, saber exactamente dónde está y quién puede acceder a él es parte de la seguridad, y porque Europa necesita demostrar que puede construir esta tecnología con sus propias piezas.
4. Del chatbot al laboratorio, la misma filosofía aplicada al dato clínico
Estos principios no se quedan en el terreno conversacional. En paralelo, en Coodex aplicamos el mismo enfoque a otro escenario donde el error tampoco es una opción, el procesamiento automatizado de resultados de análisis clínicos y pruebas genéticas que las organizaciones sanitarias reciben en forma de documentos.
Es un trabajo independiente del proyecto EuroHPC y no ha usado recursos de MareNostrum 5. Aquí la primera decisión de diseño es una frontera. Nuestro sistema solo trabaja con resultados que ya han sido validados por el facultativo del laboratorio emisor. El juicio clínico ocurre antes y fuera del sistema, donde debe ocurrir. Lo que automatizamos es lo que viene después. Interpretar el documento, clasificar el resultado y proponer las acciones de gestión que se derivan de él. Y aun para esa tarea, administrativa pero con consecuencias, la arquitectura es deliberadamente neurosimbólica y se organiza en tres capas.
La primera capa es un motor de reglas determinista. Antes de que intervenga ningún modelo de IA, un sistema de reglas explícitas extrae y clasifica los parámetros del documento. Es predecible, auditable y reproducible. Ante la misma entrada, siempre la misma salida. Además, calcula su propio nivel de confianza y sabe decir «no estoy seguro».
La segunda capa es un modelo de IA local y soberano. Un modelo de lenguaje de código abierto, ejecutado en infraestructura propia europea, actúa como segunda opinión. Contrasta la clasificación del motor de reglas y resuelve los casos en los que este no alcanza confianza suficiente. Con una garantía de diseño. Antes de que cualquier texto llegue al modelo, los datos personales se seudonimizan. El dato de salud identificable no sale de la infraestructura bajo control. Nunca.
La tercera capa es la confirmación humana. Cuando las dos primeras capas coinciden, el caso llega al equipo con una propuesta sólida y documentada. Cuando discrepan, el sistema no elige, marca el caso para revisión. Y en todos los casos, las acciones propuestas requieren confirmación humana antes de ejecutarse. La máquina analiza y propone; las personas deciden.
El resultado no es una IA que sustituye. Es un equipo que dedica su criterio a los casos que lo necesitan, con todo el trabajo mecánico ya hecho, medido y documentado.
5. Lo que nos llevamos
Este proyecto se tradujo en cuatro piezas. Una batería amplia de preguntas y respuestas médico-quirúrgicas en español, con referencias validadas por criterio profesional. Un evaluador automático calibrado contra ese criterio humano, para medir la seguridad de las respuestas a una escala que ninguna revisión manual alcanza. Un conjunto de datos de entrenamiento construido con supervisión humana caso a caso, centrado en ese saber detenerse. Y el reentrenamiento (fine-tuning) de modelos de lenguaje europeos con ese conjunto, midiendo antes y después para comprobar que la seguridad mejora. Todo ello en el marco del acceso a MareNostrum 5.
Más allá de los resultados concretos, que esperamos compartir en publicaciones científicas actualmente en preparación, la lección principal es metodológica. La seguridad de un sistema de IA en salud no se declara, se mide. Construir la vara de medir (qué es una respuesta apta, cuándo hay que reescribir, cuándo hay que bloquear) es tan importante como construir el propio sistema. Y hacerlo en español, con la sensibilidad terminológica y cultural que el dominio exige, es una tarea que nadie va a hacer por nosotros.
La otra lección es de eficiencia. Con técnicas de entrenamiento y evaluación bien elegidas, y validando en local todo lo que no necesita un supercomputador, el cómputo de gran escala se reserva para lo que de verdad lo requiere. Computación de alto rendimiento y responsabilidad ambiental no están reñidas.
Gracias
Este proyecto ha sido posible gracias al acceso concedido por la EuroHPC Joint Undertaking y al equipo del Barcelona Supercomputing Center. Como reconocimiento formal, y en los términos del programa, lo expresamos así.
«We acknowledge EuroHPC JU for awarding the project ID EHPC-AIF-2026PG01-232 access to resources on MareNostrum 5 ACC hosted by Barcelona Supercomputing Center.»
Si quieres saber más sobre el programa de acceso a las AI Factories europeas, tienes toda la información en la web de EuroHPC JU y en la página del Playground Access a las AI Factories. Y si en tu empresa hay un campo vinculado a la IA donde no te conformas con aplicar lo que ya existe, sino que quieres profundizar y hacerlo avanzar, la supercomputación europea está más a tu alcance de lo que crees. Nosotros somos la prueba.
Preguntas frecuentes
¿Puede una PYME acceder a un supercomputador europeo?
Sí. El programa AI Factories de la EuroHPC Joint Undertaking tiene una modalidad llamada Playground Access pensada precisamente para las empresas que se inician en la supercomputación. Nosotros lo hemos hecho desde Alicante sobre MareNostrum 5, en la AI Factory del Barcelona Supercomputing Center, y el proceso está documentado en la web oficial de EuroHPC JU.
¿Un chatbot que informa a pacientes es un producto sanitario?
Depende de su propósito previsto. Los nuestros son sistemas informativos y divulgativos orientados al paciente, no herramientas de diagnóstico ni de soporte a la decisión clínica. Esa frontera se fija desde el diseño y es la base de todo el trabajo de seguridad, porque dentro de ese alcance acotado el Reglamento (UE) 2024/1689 y el RGPD ya exigen garantías reforzadas.
¿Qué diferencia hay entre safety y security en un sistema de IA?
Safety es que el sistema no haga daño con sus respuestas, que derive ante una urgencia, que no prescriba y que reconozca los límites de lo que sabe. Security es que no pueda ser vulnerado ni comprometa datos, que resista intentos deliberados de saltarse sus límites y que la privacidad esté protegida desde la arquitectura. En español ambas se traducen igual y no son lo mismo.
¿Los datos de salud salen de Europa en vuestros sistemas?
No. Es una regla que en Coodex consideramos innegociable cuando hay datos de salud de por medio. Nada sale de infraestructura europea bajo jurisdicción europea, y en el procesamiento de documentación clínica los datos personales se seudonimizan antes de que cualquier texto llegue al modelo. El dato de salud identificable no sale de la infraestructura bajo control.
Sobre Coodex
Coodex Marketing S.L. es una consultora de ingeniería digital con sede en Alicante, especializada en desarrollo web, marketing digital e inteligencia artificial aplicada, con foco en soluciones de IA soberana europea, desde sectores regulados tan críticos como el sanitario hasta ámbitos como el comercio o el marketing, donde aplicamos la misma disciplina de seguridad y privacidad. Este proyecto forma parte de nuestra línea de I+D en evaluación y alineamiento de modelos de lenguaje europeos.
Si tienes un caso de uso de IA en un sector regulado y quieres que valoremos si la supercomputación europea encaja en él, hablemos directamente.
Fuentes
- EuroHPC Joint Undertaking, portal oficial del programa. eurohpc-ju.europa.eu
- EuroHPC Joint Undertaking, Playground Access to AI Factories, la modalidad de acceso bajo la que se ha desarrollado este proyecto
- Reglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, de 13 de junio de 2024, por el que se establecen normas armonizadas en materia de inteligencia artificial. EUR-Lex
- Reglamento (UE) 2016/679, Reglamento General de Protección de Datos. EUR-Lex
- Forma canónica del agradecimiento, Terms of Reference for AI Factories Access Calls, versión 3 de 31 de marzo de 2026. Citada literalmente y sin traducir en la sección de agradecimiento.
- Imágenes del Barcelona Supercomputing Center, galería oficial, acreditadas en el pie de foto. La licencia de la galería exige acreditar la fuente y prohíbe revender o redistribuir el material.
Última actualización el 9 de septiembre de 2026. Los datos de este artículo han sido verificados con fuentes primarias.
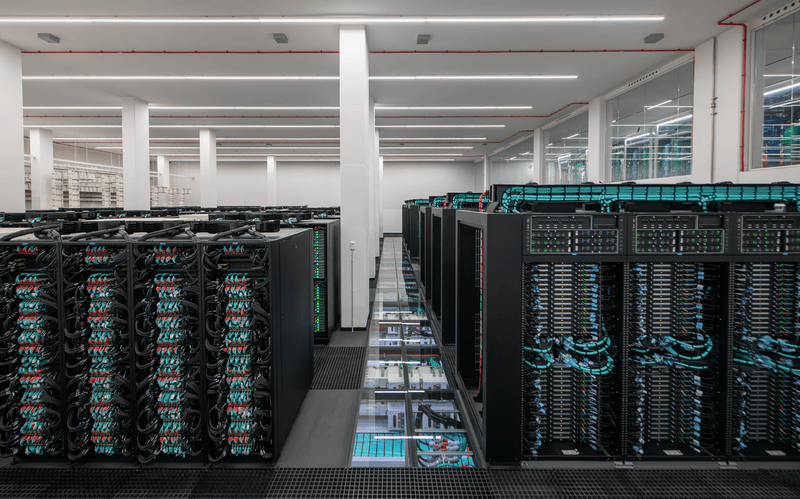
Imagen destacada © Barcelona Supercomputing Center. En el cuerpo del artículo se usan además dos imágenes, la fotografía de MareNostrum 5 (© Barcelona Supercomputing Center) y el logotipo oficial monocromo de la EuroHPC Joint Undertaking.
Este artículo tiene carácter informativo y no constituye asesoramiento jurídico.